Governance, Risk & Compliance (GRC)
🎯 Mengapa Training Ini Penting?
-
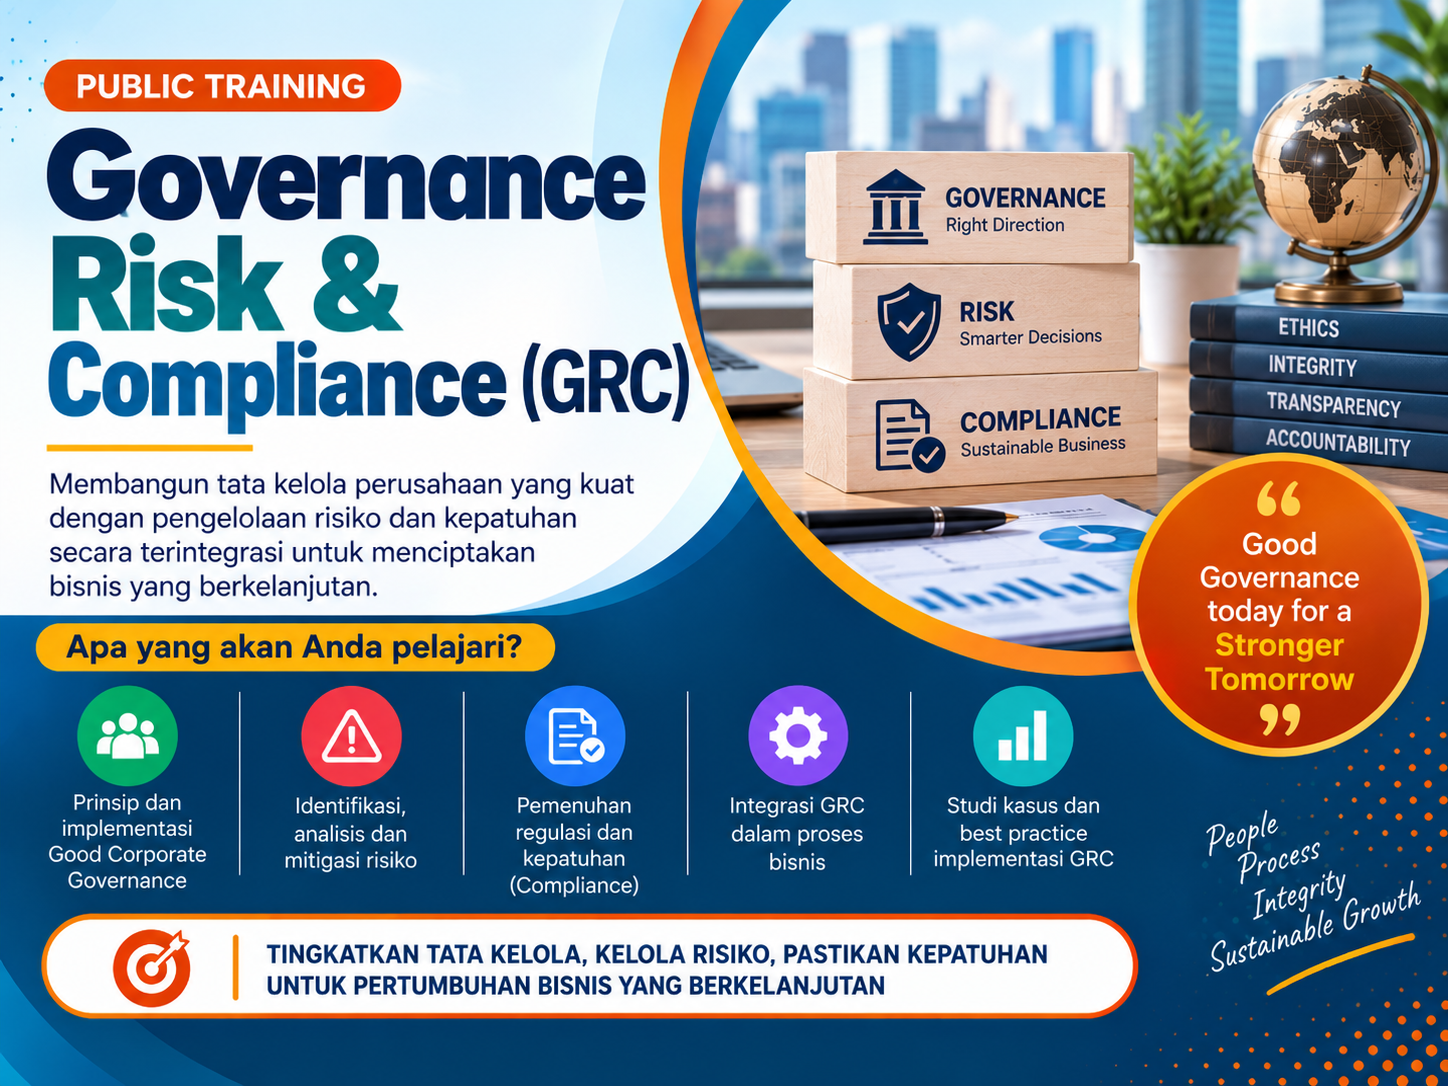
Training Governance, Risk & Compliance (GRC) merupakan program pelatihan yang dirancang untuk membantu perusahaan dan para profesional memahami keterkaitan antara tata kelola perusahaan (Governance), manajemen risiko (Risk Management), dan kepatuhan (Compliance) sebagai satu kesatuan sistem pengelolaan organisasi yang terintegrasi.
Dalam lingkungan bisnis yang semakin kompleks, perusahaan tidak hanya dituntut mencapai target pertumbuhan dan profitabilitas, tetapi juga harus mampu mengelola berbagai risiko, memenuhi ketentuan dan regulasi, menjaga akuntabilitas, serta memastikan seluruh aktivitas bisnis dilaksanakan berdasarkan prinsip tata kelola yang baik. Pendekatan Governance, Risk & Compliance membantu organisasi menyelaraskan strategi, proses bisnis, pengendalian internal, manajemen risiko, serta kewajiban kepatuhan secara lebih efektif.
Training GRC memberikan pemahaman mengenai prinsip-prinsip Good Corporate Governance, kerangka manajemen risiko, internal control, compliance management, risk assessment, risk treatment, monitoring, pelaporan, serta peran masing-masing fungsi dalam membangun sistem GRC yang efektif.
Peserta juga akan memahami bagaimana Governance, Risk & Compliance dapat diterapkan dalam proses pengambilan keputusan. Risiko tidak hanya dipandang sebagai sesuatu yang harus dihindari, tetapi perlu diidentifikasi, dianalisis, dievaluasi, dimitigasi, dan dimonitor agar perusahaan dapat mengambil keputusan berdasarkan tingkat risiko yang dapat diterima.
Program ini relevan untuk perusahaan swasta, BUMN, perbankan, lembaga keuangan, multifinance, asuransi, manufaktur, pertambangan, energi, jasa, maupun organisasi lainnya yang membutuhkan penguatan tata kelola, manajemen risiko, internal control, dan compliance.
Kenapa Training Governance, Risk & Compliance (GRC) Ini Penting?
Training Governance, Risk & Compliance (GRC) penting karena Governance, Risk Management, dan Compliance tidak seharusnya dikelola secara terpisah. Ketiga elemen tersebut saling berhubungan dan memiliki peranan penting dalam membantu organisasi mencapai sasaran bisnis sekaligus menjaga aktivitas perusahaan tetap terkendali.
Governance memberikan struktur mengenai bagaimana organisasi diarahkan, diawasi, dan dipertanggungjawabkan. Risk Management membantu organisasi mengidentifikasi ketidakpastian yang dapat memengaruhi pencapaian tujuan. Sementara Compliance memastikan kegiatan perusahaan sesuai dengan regulasi, kebijakan internal, standar, prosedur, serta ketentuan lain yang berlaku.
- Memahami konsep dan prinsip tata kelola dan hubungannya dengan kewajiban risiko dan kepatuhan.
- Memahami hubungan GRC dengan konsep three lines of defense dan combined assurance
- Memahami integrasi area tata kelola, risiko dan kepatuhan secara tepat
- Meningkatkan pemahaman proses membangun infrastruktur dan proses untuk mengelola kebutuhan tata kelola, manajemen risiko dan kepatuhan.
- Memahami faktor-faktor apa yang harus dipertimbangkan ketika menerapkan manajemen risiko dan strategi kepatuhan.
- Mempu mengintegrasikan penerapan GRC dalam kerangka kerja yang lebih komprehensif
-
- Introduction Governance, Risk & Compliance” (GRC)
- Konsep dan Prinsip GRC
- Tujuan Penerapan GRC
- Mengapa GRC?
- Dampak Penerapan GRC Bagi Organisasi
- Tantangan dan Hambatan Penerapan GRC
- Why Governance, Risk & Compliance” (GRC)?
- Compliance Fatique
- Data Challenge
- Risk Analytic
- Compliance Reporting and Real Time Alerts
- Operational Efficiency
- Financial Crime
- Market Volatility
- Corporate Culture
- Internal Checks and Balance
- Failure to Documents and Track Suspected Activities
- Dasar- Dasar Pendukung Penerapan GRC
- Good Corporate Governance (GCG)
- Keterbukaan (Transparency)
- Akuntabilitas (Accountability)
- Pertanggungjawaban (Responsibility)
- Independensi (Independency)
- Kewajaran (Fairness)
- Risk Management (Manajemen Resiko)
- Resiko – Resiko Perbankan Menurut PBI No.11/25/2009
- Tujuan Manajemen Risiko
- Strategi Manajemen Risiko
- Kepatuhan (Compliance)
- Konsep, Prinsip dan Tujuan Kepatuhan
- Proses, Sistim, Prosedur Kerja Kepatuhan
- Strategi Kepatuhan
- Good Corporate Governance (GCG)
- Kerangka Penerapan GRC di Perbankan
- Risk Governance
- Appetite & Policy
- Risk Tolerance
- Clear Definition and Communication of Policy
- Periodic Evaluation Based On Internal & External Changes
- Structure
- Reporting
- Implementation
- Unsur-Unsur Penting Penerapan GRC di Perbankan
- Loss Data
- Risk Assessment
- Scenario Analysis
- Responding to Risks
- Ensuring Continuous Risk Management Learning
- Three Lines of Defense
- Concept Tree Lines of Defense
- Model Pertahanan Tiga Lapis
- Pertahanan Lapis Pertama – Risk Ownership (Komponen Atau Fungsi Atau Unit Bisnis)
- Pertahanan Lapis Kedua – Risk Control (Manajemen Risiko Atau Kepatuhan)
- Pertahanan Lapirs Ketiga – Risk Assurance (Audit (Internal & Eksternal)
- Combined Assurance – CA (Pemastian Terintegrasi)
- Konsep Combined Assurance (CA)
- Pihak-Pihak Dalam Combined Assurance (CA)
- Penerapan CA
- Cara-Cara CA
- Risk Mapping
- Assurance Mapping & Reporting
- Langkah-Langkan Penerapan GRC
- Memahami Kebutuhan Organisasi atau Bisnis
- Mekanisme Proses Penerapan GRC
- Workshop dan Studi Kasus GRC
- Introduction Governance, Risk & Compliance” (GRC)
Team Trainer Johnson Indonesia :
- Kurnia Hadi, GRCP, GRCA
| 07–08 Januari 2027 | 08-09 Juli 2027 |
| 05–06 Februari 2027 | 06-07 Agustus 2027 |
| 10–11 Maret 2027 | 28-29September 2026 |
| 06–07 April 2027 | 14-15 Oktober 2026 |
| 18–19 Mei 2027 | 03–04 November 2026 |
| 08–09 Juni 2027 | 02–03 Desember 2026 |
- Online Training: 2 hari / jam 09.00-16.00 WIB
- Offline Training: 2 hari / jam 09.00-16.00 WIB
Metode Training :
- Online Training (Zoom Meeting)
- Offline Training (Di Hotel / Johnson Training Center)
| Fee Offline Training (Jakarta) | Fee Offline Training (Luar Kota Jakarta) |
|
|
Fee Private Onsite Training Onsite
|
Fee Training Online:
|
Daftar perusahaan yang telah mengikuti training sejenis :
- Bank BPD Papua, Bank BPD SULUT GO, Bank BPD DKI
Topik Lainnya:
🚀 Siap Meningkatkan Kompetensi Profesional Anda dan Mencapai Kinerja yang Lebih Unggul? Daftar Sekarang dan Mulailah Pengembangan Diri Anda!
